
Sécurité et arnaques
Address poisoning : reconnaître une fausse adresse crypto
Une adresse presque identique apparaît dans votre historique pour vous pousser à la recopier. Voici comment repérer l'attaque et sécuriser chaque transfert.
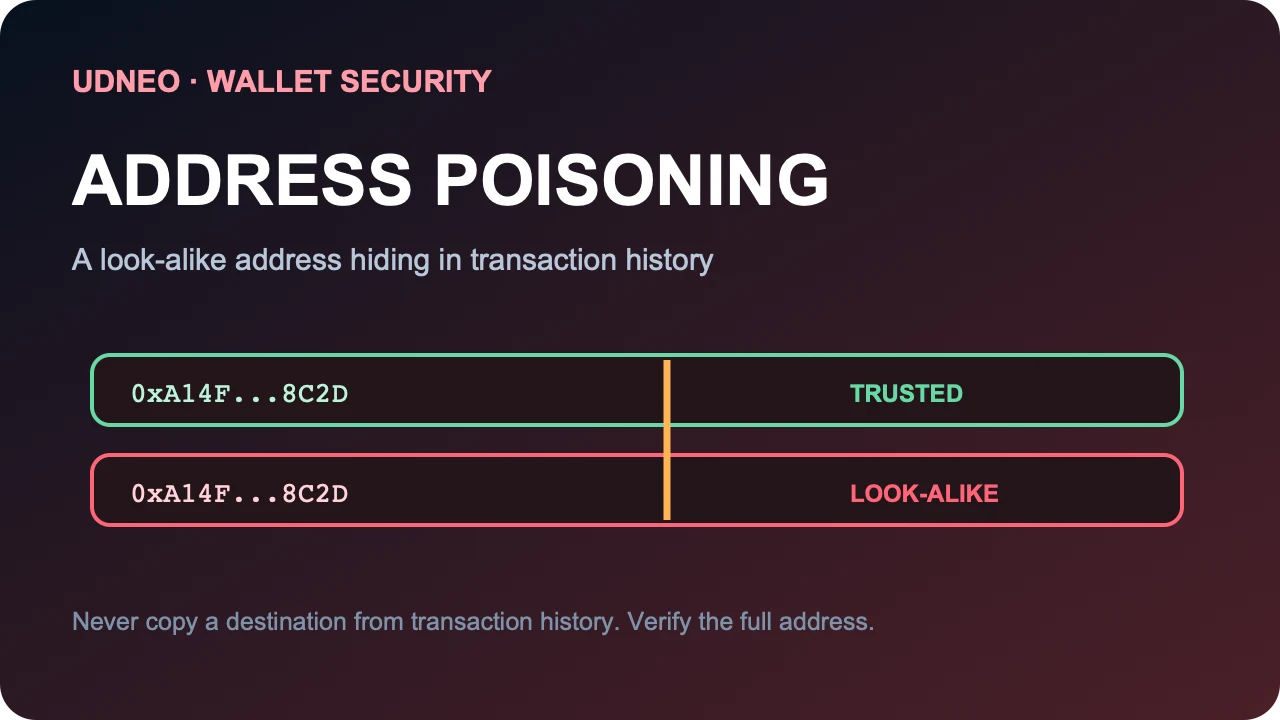
L'address poisoning, ou empoisonnement d'adresse, transforme votre historique en piège. L'attaquant fabrique une adresse dont le début et la fin ressemblent à un destinataire habituel, puis fait apparaître une micro-transaction ou un événement de valeur nulle. Plus tard, vous recopiez l'adresse familière depuis l'historique et envoyez les vrais fonds au fraudeur.
L'attaque n'a besoin ni de votre mot de passe ni de votre seed phrase. Elle exploite l'affichage tronqué et les automatismes.
Comment l'adresse frauduleuse apparaît
Une blockchain publique révèle adresses et transferts. Après avoir repéré une cible, le fraudeur génère de nombreuses adresses jusqu'à obtenir des caractères visibles proches de la destination habituelle. Il envoie ensuite du dust ou provoque un événement que certains wallets affichent.
L'alerte du FBI sur l'address poisoning résume la tromperie visuelle : début et fin semblent identiques, mais le milieu change.
Pourquoi quelques caractères ne suffisent pas
Les applications raccourcissent souvent les longues adresses EVM. Si vous contrôlez quatre caractères au début et quatre à la fin, le fraudeur peut calculer une adresse très convaincante.
- adresse fiable : 0xA14F…8C2D
- adresse du fraudeur : 0xA14F…8C2D
La différence se trouve dans la partie masquée. Or le transfert validé est normalement irréversible.
Une méthode d'envoi plus sûre
Ne prenez jamais l'historique comme source de vérité :
- Ouvrez directement le wallet du destinataire ou sa page de dépôt.
- Copiez l'adresse actuelle depuis cette source.
- Vérifiez l'actif et le réseau.
- Comparez l'adresse complète ou utilisez un carnet validé.
- Contrôlez encore l'adresse sur l'écran du hardware wallet.
- Envoyez un petit test.
- Attendez la réception avant le solde.
Sur une plateforme, activez la liste blanche avec délai de sécurité si elle existe. Une adresse apparue dans l'historique ne devient pas automatiquement autorisée.
Signaux d'alerte
| Signal | Interprétation |
|---|---|
| Jeton minuscule ou événement à zéro | Moyen courant de créer une ligne visible |
| Adresse proche d'un destinataire régulier | L'attaquant compte sur la reconnaissance visuelle |
| Jeton inconnu portant un symbole connu | Le nom ne prouve pas le contrat |
| Mouvement que vous n'avez pas initié | Donnée non fiable, pas demande de paiement |
| Plusieurs adresses presque identiques | Génération automatisée possible |
N'interagissez pas avec un jeton suspect pour le « supprimer ». Masquez-le dans l'interface plutôt que de signer un appel de contrat inconnu.
Si vous avez envoyé les fonds
Agissez vite sans tomber dans une seconde arnaque :
- conservez TXID, adresse, actif, réseau et heure ;
- contactez le support officiel du wallet ou de la plateforme ;
- signalez l'adresse aux explorateurs et services compétents ;
- déposez plainte ou effectuez un signalement cyber selon votre pays ;
- surveillez les mouvements de l'adresse ;
- sécurisez le reste du wallet si un autre compromis est possible.
La récupération n'est envisageable que dans certains cas, notamment si les fonds arrivent chez un prestataire réglementé pouvant les bloquer sur demande légale. Ne payez jamais un inconnu promettant de « hacker » le fraudeur.
Poisoning ou malware du presse-papiers ?
Le poisoning place une adresse ressemblante dans l'historique. Un malware de presse-papiers remplace l'adresse au moment du collage. La défense commune consiste à vérifier sur l'appareil de signature et à tester une petite somme. Si l'adresse change entre copie et confirmation, arrêtez tout.
Renforcer durablement la procédure
- Utilisez un carnet d'adresses nommé et vérifié.
- Exigez une seconde validation pour les gros montants.
- Affichez l'adresse complète lorsque l'application le permet.
- Séparez wallet opérationnel et épargne longue durée.
- Contrôlez régulièrement autorisations de jetons et sécurité du compte.
Consultez aussi sécuriser son compte crypto et notre guide sur les réseaux USDT.
Questions fréquentes
Recevoir une micro-transaction vole-t-il les fonds ? Non, pas à lui seul. Le danger vient de la copie de l'adresse ou d'une interaction malveillante.
Faut-il changer de wallet ? Pas uniquement à cause d'une ligne suspecte. Envisagez-le si les clés, les autorisations ou l'appareil sont compromis.
La plateforme peut-elle annuler ? Généralement non après confirmation, mais un signalement rapide peut aider si la destination est identifiable.
Rappel : ne communiquez jamais votre seed phrase au support, à un enquêteur ou à un service de récupération.